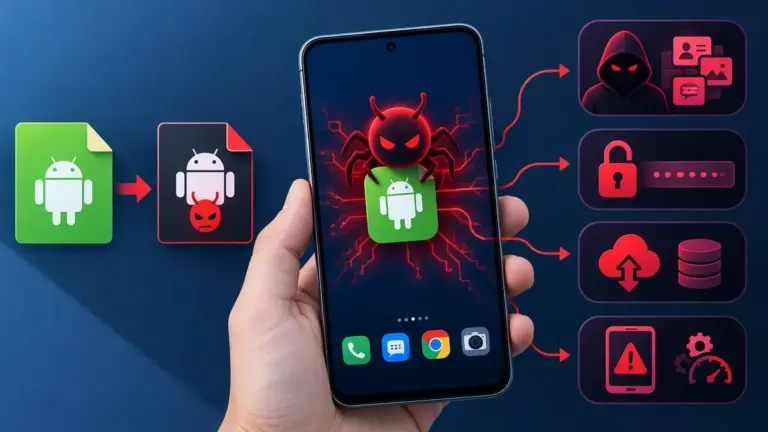
APK mod yang menyisipkan malware bisa dikenali dari tiga tanda utama: daftar izin yang tidak relevan dengan fungsi aplikasi, sertifikat penanda tangan yang berbeda dari versi resmi, dan ukuran file yang membengkak tanpa alasan jelas. Di Android, pengecekan paling cepat adalah membandingkan hash APK dengan rilis resmi lalu memindainya di VirusTotal sebelum tombol Install ditekan. Aplikasi modifikasi terlihat identik dengan versi asli, tetapi kode tambahan di dalamnya dapat mencuri data login, membaca SMS, atau mengendalikan perangkat dari jarak jauh.
Kamu mungkin sudah sering mendengar peringatan tentang bahaya menginstal aplikasi modifikasi dari sumber tidak resmi. Namun, di tahun 2026 ini, ancaman tersebut telah berevolusi jauh melampaui sekadar iklan yang mengganggu atau fitur premium yang tidak berfungsi. Para penyerang kini menggunakan teknik penyamaran yang sangat canggih, menyisipkan kode jahat ke dalam struktur aplikasi yang tampak normal. Bagi pengguna awam, aplikasi ini terlihat identik dengan versi aslinya, namun di balik layar, mereka bekerja sebagai pintu belakang untuk pencurian data dan pengendalian perangkat jarak jauh.
Untuk memahami seberapa dalam jebakan ini, kita perlu berhenti melihat APK mod hanya sebagai “aplikasi bajakan” dan mulai memperlakukannya sebagai objek investigasi forensik digital. Dengan menerapkan prinsip-prinsip dasar analisis keamanan, kamu bisa melihat apa yang sebenarnya terjadi di dalam file tersebut sebelum tombol “Install” ditekan. Ini bukan tentang menjadi ahli keamanan siber, melainkan tentang memiliki kesadaran kritis terhadap integritas perangkat lunak yang masuk ke dalam genggaman tanganmu.
Jejak Digital dalam Manifest dan Izin Mencurigakan
Langkah pertama dalam analisis forensik Android adalah memeriksa file `AndroidManifest.xml`. File ini bertindak seperti paspor aplikasi, yang menjelaskan izin apa saja yang dibutuhkan dan komponen apa yang akan dijalankan. Dalam banyak kasus APK mod yang bersih, pengembang hanya menambahkan logika untuk membuka kunci fitur berbayar. Namun, dalam versi yang terinfeksi, kamu akan menemukan anomali yang mencolok jika tahu cara mencarinya.
Perhatikan baik-baik daftar izin mencurigakan yang diminta. Apakah sebuah kalkulator sederhana membutuhkan akses ke kontak, mikrofon, dan lokasi presisi tinggi? Atau apakah pemutar musik meminta izin untuk mengirim SMS dan membaca riwayat panggilan? Kombinasi izin yang tidak relevan dengan fungsi utama aplikasi adalah lampu merah terbesar. Penyerang sering kali menyamarkan permintaan ini dengan harapan pengguna tidak akan membaca detailnya karena terburu-buru ingin segera menggunakan fitur premium yang dijanjikan.
Selain izin, periksa deklarasi aktivitas dan layanan. Seringkali, malware menyembunyikan dirinya dalam komponen yang tidak memiliki antarmuka pengguna (UI). Jika kamu menemukan entri layanan yang berjalan di latar belakang tanpa alasan yang jelas, itu bisa menjadi indikasi adanya background service tersembunyi. Layanan ini dirancang untuk tetap aktif bahkan setelah kamu menutup aplikasi, mengumpulkan data secara diam-diam dan mengirimkannya ke server komando dan kontrol (C2) penyerang. Untuk pemahaman lebih lanjut tentang pola perilaku aplikasi yang tidak wajar, kamu bisa mempelajari lebih dalam mengenai ciri-ciri aplikasi live streaming ilegal yang sering kali menyalahgunakan izin sistem sebagai referensi kasus nyata bagaimana izin disalahgunakan.
Membedah Kode DEX dan Teknik Obfuscation
Setelah manifest diperiksa, langkah selanjutnya adalah masuk ke inti aplikasi: file DEX (Dalvik Executable). Di sinilah logika pemrograman berada. Pengembang malware modern hampir selalu menggunakan teknik obfuscation kode DEX untuk membuat kode mereka sulit dibaca oleh manusia atau alat analisis otomatis. Mereka mengubah nama variabel menjadi karakter acak, menyisipkan kode sampah (dead code), dan menggunakan enkripsi string untuk menyembunyikan URL server jahat atau kata kunci sensitif.
Meskipun terlihat rumit, pola obfuscation yang berlebihan pada aplikasi kecil yang seharusnya sederhana adalah tanda bahaya. Alat seperti APKTool dapat membantu mendekompilasi APK sehingga kamu bisa melihat struktur kodenya. Jika kamu menemukan blok kode yang mencoba menonaktifkan verifikasi keamanan, memanipulasi sertifikat, atau berkomunikasi dengan alamat IP asing melalui protokol terenkripsi yang tidak standar, kemungkinan besar itu adalah Trojan horse Android yang sedang berusaha mengecoh sistem deteksi.
Proses ini memerlukan ketelitian. Kamu tidak perlu memahami setiap baris kode Java atau Kotlin, tetapi kamu harus peka terhadap pola panggilan jaringan yang tidak wajar atau upaya untuk mengakses API sensitif seperti KeyStore atau Accessibility Service tanpa interaksi pengguna yang eksplisit. Aksesibilitas, misalnya, sering disalahgunakan oleh malware untuk memberikan izin sendiri secara otomatis atau mengklik tombol konfirmasi tanpa sepengetahuan korban.
Validitas Sertifikat dan Integritas Paket
Setiap aplikasi Android yang sah ditandatangani dengan sertifikat digital oleh pengembangnya. Tanda tangan ini menjamin bahwa aplikasi belum diubah sejak terakhir kali dikompilasi. Saat seseorang memodifikasi APK untuk membajak fitur premium, mereka harus memecah tanda tangan asli dan menandatanganinya ulang dengan kunci pribadi mereka sendiri. Inilah celah yang sering luput dari perhatian pengguna.
Periksa sertifikat digital tidak valid atau ketidakcocokan penanda tangan. Jika aplikasi mengklaim berasal dari perusahaan besar seperti Google atau Facebook, tetapi sertifikatnya diterbitkan oleh entitas yang tidak dikenal atau tanggal kedaluwarsanya tidak masuk akal, itu adalah bukti otentikasi yang gagal. Dalam konteks forensik, perbedaan hash antara aplikasi resmi dari Play Store dan versi mod yang kamu unduh adalah bukti mutlak bahwa integritas paket telah dilanggar. Perubahan sekecil apa pun dalam kode akan menghasilkan hash yang sepenuhnya berbeda, yang merupakan indikator kuat bahwa file tersebut telah dimanipulasi.
Bahaya dari manipulasi ini tidak hanya terbatas pada kehilangan data pribadi. Malware yang tertanam dapat mengunduh payload tambahan setelah instalasi, mengubah perangkat kamu menjadi bagian dari botnet, atau melakukan penambangan kripto secara diam-diam yang merusak baterai dan performa perangkat. Risiko ini sangat nyata ketika kamu mengandalkan sumber yang tidak diverifikasi. Seperti yang telah dibahas dalam berbagai laporan keamanan, menginstal aplikasi modifikasi dari pihak ketiga membawa risiko signifikan terhadap kebocoran data pribadi karena tidak ada jaminan sanitasi kode dari platform resmi.
Strategi Deteksi Proaktif di Tahun 2026
Di era di mana alat otomatis semakin canggih, ketergantungan hanya pada antivirus tradisional sudah tidak lagi cukup. Banyak malware baru yang dirancang khusus untuk menghindari deteksi signature-based dengan menggunakan teknik polimorfik, di mana kode berubah setiap kali diunduh. Oleh karena itu, pendekatan hybrid menjadi kunci.
Gunakan layanan seperti VirusTotal untuk memindai hash file APK kamu, lengkapi dengan Hypatia pemindai malware offline yang bekerja langsung di perangkat tanpa mengirim file ke cloud. Namun, jangan berhenti di sana. Lihatlah laporan deteksi dari berbagai vendor keamanan. Jika hanya satu atau dua vendor yang mendeteksi ancaman, lakukan analisis manual lebih lanjut. Gabungkan hasil scan otomatis dengan pemeriksaan manual menggunakan APKTool untuk melihat manifest dan sumber daya yang dicurigai. Perhatikan juga ukuran file; kadang-kadang, penambahan kode malware menyebabkan ukuran APK membengkak secara tidak proporsional dibandingkan dengan versi aslinya.
Pendidikan diri adalah lapisan pertahanan terbaik. Memahami cara mendeteksi malware tersembunyi di aplikasi modifikasi memberi kamu kekuatan untuk membuat keputusan yang informasional. Jangan tergiur oleh janji fitur gratis jika harga yang harus dibayar adalah privasi dan keamanan digital kamu. Selalu prioritaskan sumber resmi seperti Droid-ify klien F-Droid atau Obtainium update APK langsung dari repositori pengembang, dan jika kamu harus menggunakan aplikasi dari sumber lain, lakukan karantina dan analisis mendalam sebelum menginstalnya di perangkat utama yang berisi data sensitif.
Kesadaran bahwa setiap file APK adalah kumpulan instruksi yang dapat dieksekusi, bukan sekadar ikon aplikasi, adalah langkah pertama menuju keamanan digital yang lebih baik. Dengan menerapkan prinsip-prinsip analisis forensik sederhana ini, kamu tidak hanya melindungi perangkat kamu, tetapi juga berkontribusi pada ekosistem digital yang lebih sehat dan transparan.

Leave a Comment