Aktivitas serangan siber tercatat menyasar kerentanan RCE WordPress Core yang dapat membuat situs web terekspos selama proses pembaruan perangkat lunak inti berlangsung. Wordfence mencatat sebanyak 60.471 percobaan serangan yang berhasil diblokir selama kurun waktu 24 jam. Menanggapi ancaman tersebut, WordPress merilis pembaruan versi 7.1.4 pada 28 Oktober 2026 yang secara keseluruhan menutup 22 kerentanan keamanan pada sistem manajemen konten tersebut.
Angka itu hanya menunjukkan aktivitas serangan yang dihentikan firewall, bukan konfirmasi bahwa jumlah situs yang sama berhasil ditembus. Wordfence juga telah melaporkan adanya percobaan eksploitasi setelah rilis keamanan, yang menandakan penyerang sedang menguji celah tersebut meski harus memenuhi syarat waktu yang ketat. Rincian jumlah percobaan serangan dan jadwal penerbitan aturan firewall dikutip dari cybersecuritynews.com.
Mekanisme Serangan dan Kondisi Balapan
Celah keamanan ini melibatkan kondisi balapan (race condition) pada sistem. Kerentanan ini dapat disasar oleh pihak luar tanpa perlu masuk ke akun pengguna saat proses pembaruan inti berlangsung penuh. Jendela serangan ini tergolong sangat singkat karena biasanya hanya bertahan selama beberapa detik saat sistem memproses berkas.
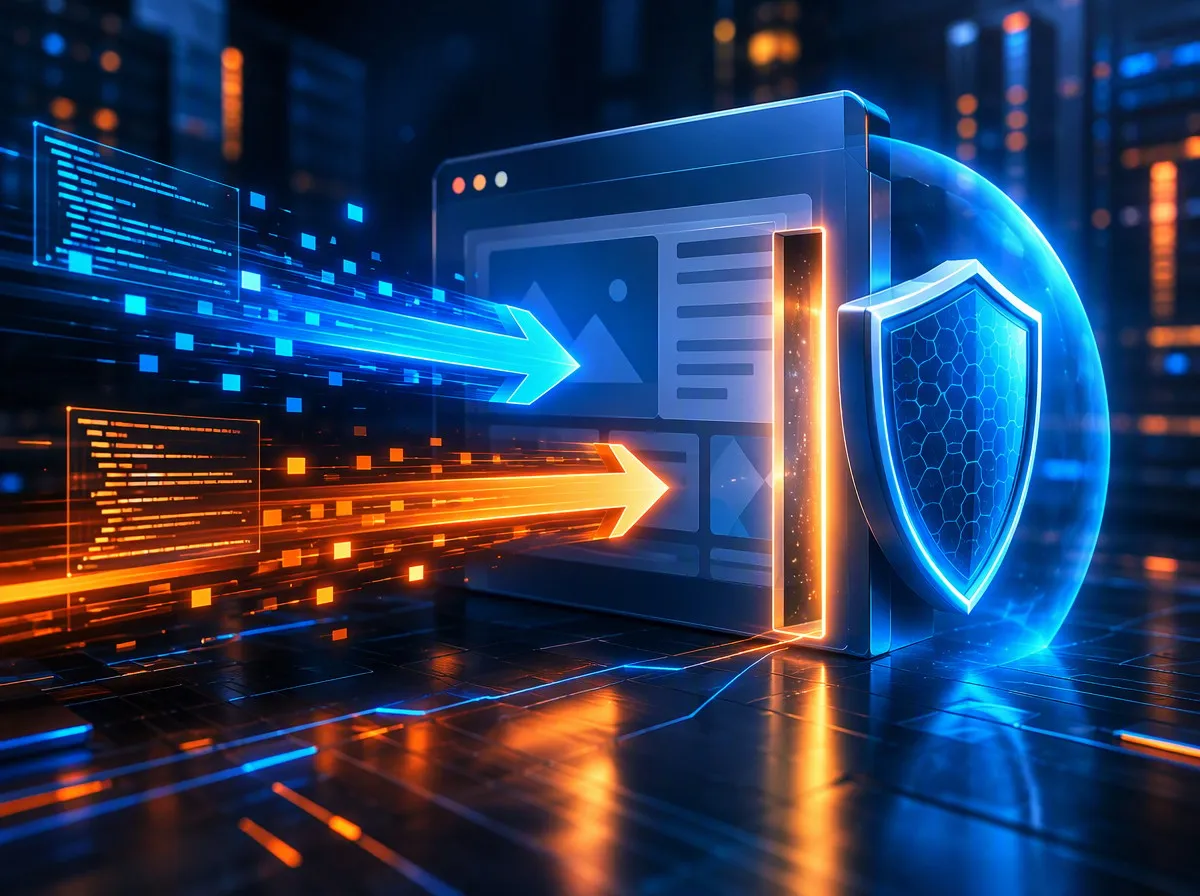
Sebelum pembaruan diluncurkan, sistem WordPress mengekstrak berkas pembaruan ke dalam direktori staging sementara dengan nama folder yang mudah ditebak. Berkas instalasi di dalam direktori tersebut juga dapat diakses secara publik oleh pengguna internet. Kelemahan struktural inilah yang membuka celah bagi eksploitasi kerentanan RCE WordPress Core, memungkinkan pihak luar mengeksekusi kode jarak jauh sebelum instalasi selesai.
Baca Juga: Dua Celah Kritis Inti PHP Ditemukan, Versi 5.4 hingga 8.5.11 Rentan RCE
Detail Perbaikan Sistem pada Versi Terbaru
Dalam rilis pembaruan ini, peneliti Umut Bayram mendapat kredit resmi karena telah melaporkan celah pada proses pembaruan WordPress Core tersebut. Perbaikan teknis yang dihadirkan meliputi penambahan 16 karakter acak pada penamaan folder sementara untuk mencegah tebakan lokasi direktori. Selain itu, pengembang melakukan pemulihan penanganan index.php serta menerapkan pencegahan penyalinan berkas wp-config.php dari direktori kerja. Selain menutup celah eksekusi kode jarak jauh, rilis pembaruan keamanan ini juga menuntaskan sejumlah masalah penting lainnya. Pembaruan tersebut menangani kerentanan stored cross-site scripting, masalah pengungkapan informasi sensitif, hingga perbaikan kendala hak akses di dalam sistem.
Penyebaran Aturan Firewall dan Dukungan Versi
Guna menahan laju serangan terhadap kerentanan RCE WordPress Core, aturan keamanan jaringan segera disalurkan ke pengguna. Pelanggan paket Wordfence Premium, Care, dan Response menerima aturan firewall pada 28 Oktober sekitar tiga jam setelah rilis perbaikan diluncurkan. Sementara itu, pengguna versi gratisan dijadwalkan baru akan menerima aturan firewall tersebut pada 27 November dengan jeda waktu selama 30 hari.
Langkah penambalan juga disalurkan ke sejumlah versi rilis sebelumnya melalui pembaruan lanjutan. Versi yang telah ditambal mencakup WordPress 7.1.4, 7.0.8, 6.9.11, hingga versi backport 4.7.39. Namun, instalasi yang masih menggunakan WordPress 4.6 dan versi yang lebih lama tercatat tidak lagi mendapat pembaruan keamanan.
Baca Juga: Waspada: Ribuan Situs Web Terinfeksi Malware ClickFix dan FakeUpdate
Langkah Mitigasi Tambahan untuk Administrator
Di samping mengandalkan pembaruan sistem secara otomatis, pengelola situs web diberikan panduan tindakan pencegahan manual. Administrator dapat membatasi akses web publik ke direktori wp-content/upgrade/ sebagai langkah perlindungan tambahan untuk memperkuat pertahanan server. Langkah mitigasi ini membantu memastikan berkas yang sedang diekstrak di direktori kerja tidak dapat dijangkau dari peramban luar. Tindakan pengamanan mandiri ini menjadi relevan mengingat tingginya intensitas serangan yang terjadi tepat setelah rilis perbaikan diumumkan ke publik.
Pembaruan otomatis di latar belakang seharusnya mengirim rilis tersebut pada konfigurasi yang didukung, tetapi administrator wajib memverifikasi keledarannya dan tidak berasumsi situsnya sudah aman. Hanya versi WordPress terbaru yang tetap aktif didukung, sementara rilis keamanan pada cabang lama merupakan jalur untuk memperbarui, bukan alasan menunda perawatan.
Implikasi Teknis dan Signifikansi Pengamanan
Penambahan karakter acak pada penamaan direktori kerja secara teknis meningkatkan kompleksitas tebakan jalur sistem, sehingga mempersulit skrip penyerang dalam memanfaatkan kondisi balapan yang hanya berlangsung singkat. Mekanisme pengacakan ini memastikan proses ekstraksi berkas instalasi tetap terisolasi secara efektif hingga seluruh komponen pembaruan diterapkan secara utuh. Di sisi lain, adanya jeda waktu penyaluran aturan perlindungan jaringan bagi pengguna gratisan menuntut kesadaran mandiri dari para pengelola situs. Bagi instalasi yang menggunakan sistem lama tanpa dukungan pembaruan keamanan, pembatasan akses publik ke folder kerja menjadi langkah krusial untuk menghentikan potensi eksploitasi eksekusi kode dari jarak jauh.

Leave a Comment