Dua celah keamanan berkategori kritis baru saja diungkap pada runtime inti bahasa pemrograman PHP. Kerentanan yang masing-masing tercatat sebagai CVE-2026-109618 dan CVE-2026-109619 ini membuka celah fatal bagi penyerang tanpa autentikasi untuk menjalankan eksekusi kode jarak jauh (remote code execution/RCE) sekaligus membocorkan data memori sistem.
Dikutip dari laporan Google Cloud Blog, kedua celah kritis inti PHP tersebut ditemukan melalui kolaborasi riset keamanan bersama Wiz Research. Menariknya, model kecerdasan buatan Gemini 4 Argon turut berkontribusi langsung dalam proses penemuan kerentanan, pengembangan eksploitasi, deteksi serangan, hingga tahap validasi tambalan keamanan (patch).
Baca juga: Kenapa Website WordPress Tiba-Tiba Berat Saat Jam Tertentu?
Skor CVSS 9,2 dan Risiko Eksekusi Kode Jarak Jauh
Lembaga standardisasi CVE.org secara resmi menetapkan skor Common Vulnerability Scoring System (CVSS) untuk kedua kerentanan tersebut pada angka 9,2 dengan label Kritis. Dalam klasifikasi keamanan siber, skor setinggi ini menandakan bahwa pelaku ancaman dapat membajak server, melumpuhkan layanan, serta mencuri atau mengubah data sensitif tanpa memerlukan hak akses pengguna sebelumnya.
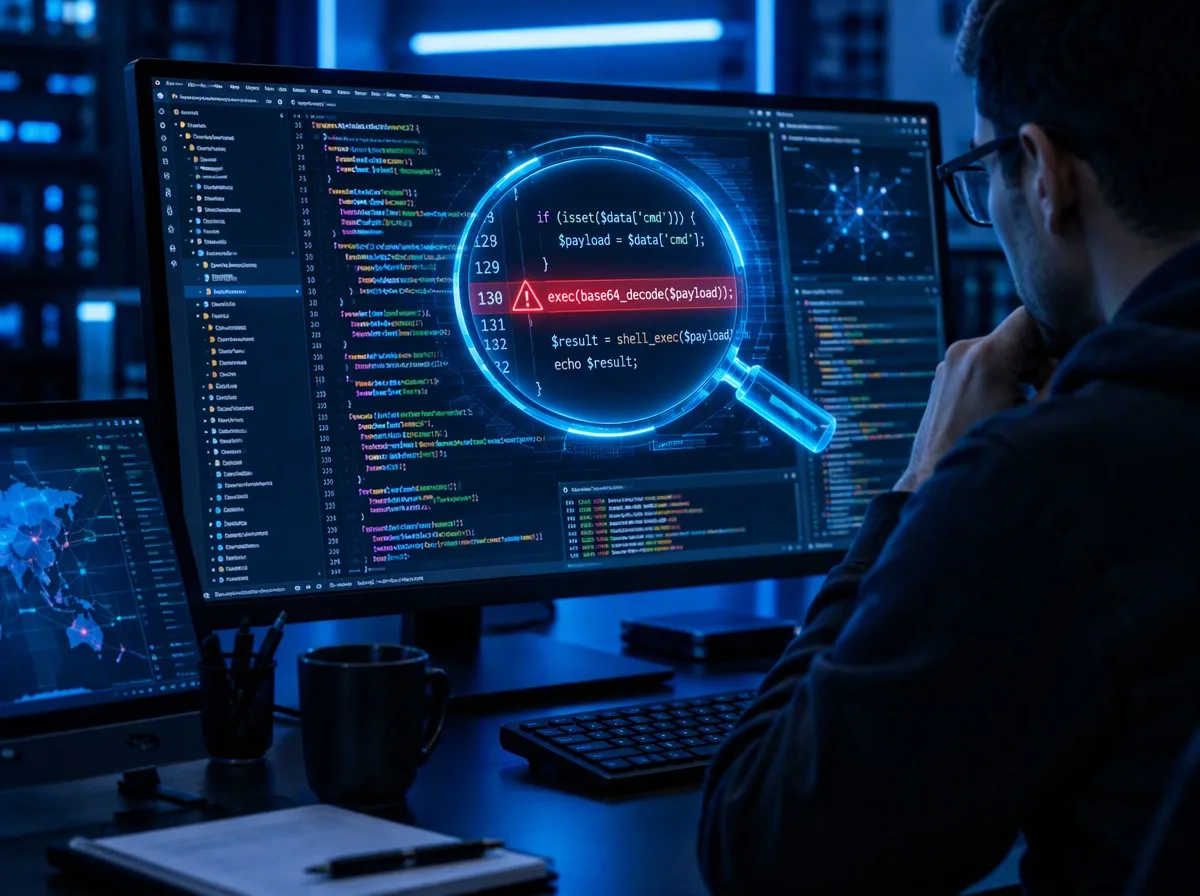
Kerentanan pertama, CVE-2026-109618, berakar dari penanganan kondisi kehabisan memori (out-of-memory). Gangguan alokasi memori dapat menginterupsi siklus proses saat data permintaan internal baru diinisialisasi sebagian. Mekanisme pembersihan sistem (request cleanup) kemudian keliru memperlakukan data yang tidak valid tersebut sebagai data sah, sehingga memicu celah eksekusi.
Sementara itu, CVE-2026-109619 melibatkan status internal permintaan yang masih bertahan meski alokasi memorinya sudah dilepaskan (use-after-free). Permintaan berikutnya yang diproses oleh unit kerja (worker) yang sama berpotensi memanfaatkan sisa status usang tersebut sebelum proses inisialisasi normal sempat meresetnya.
Daftar Versi PHP yang Terdampak dan Patch Resmi
Jangkauan dampak dari insiden ini sangat masif karena melibatkan hampir seluruh lini generasi runtime PHP yang beredar di industri, mulai dari versi warisan PHP 5.4 hingga versi terkini PHP 8.5.11. Mengingat PHP menopang sebagian besar sistem manajemen konten (CMS) dunia seperti WordPress dan Drupal, pengelola infrastruktur web didesak segera melakukan langkah peremajaan.
Tim pengembang PHP telah merilis tambalan resmi yang wajib segera diterapkan pada branch versi yang masih aktif menerima pemeliharaan:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Pihak proyek PHP menegaskan tidak menyediakan backport perbaikan untuk PHP 8.1 ke bawah karena versi-versi tersebut telah resmi memasuki masa usang (end of life). Pengguna yang masih menjalankan PHP 5.5, 7.2, 7.4, hingga 8.1 wajib melakukan migrasi penuh ke versi 8.2 ke atas.
Panduan Mitigasi dan Perlindungan Cloud Armor
Bagi penyedia layanan dan pemilik website yang belum dapat melakukan pembaruan runtime secara instan, Google merekomendasikan perlindungan perimeter berlapis melalui Cloud Armor managed rules. Aturan WAF kategori File Upload dan Remote File Inclusion (RFI) disarankan aktif dalam mode proteksi penuh.
Selain itu, pengelola server dianjurkan membatasi ukuran muatan permintaan (request body inspection limits) untuk mencegah penyerang mengirim muatan data raksasa yang sengaja dirancang memicu kondisi kehabisan memori. Di ranah pemantauan, Google Security Operations telah menyematkan 23 deteksi terkurasi baru dalam paket aturan Mandiant Frontline Threats guna melacak indikasi intrusi aktif di jaringan.
Baca juga: GhostJacking: Ancaman AI Agent yang Membajak Firewall dan Identitas

Leave a Comment