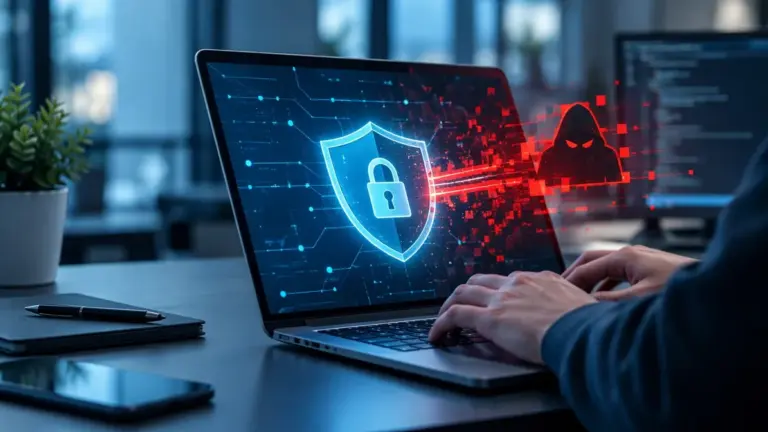
Sebuah celah keamanan serius ditemukan pada pengelola paket Advanced Package Tool (APT) yang banyak digunakan pada sistem operasi Debian, Ubuntu, serta distribusi turunannya. Dikenal sebagai kerentanan APT CVE-2026-109518, masalah ini memungkinkan penyerang melewati tahap verifikasi unduhan paket dan memasang program berbahaya langsung dengan hak istimewa root di perangkat pengguna.
Ancaman ini bekerja ketika penyerang memanipulasi lalu lintas data HTTP milik APT atau mengoperasikan mirror dan server proxy berbahaya. Dalam kondisi tersebut, penyerang dapat menukar berkas paket sesaat setelah APT selesai melakukan verifikasi tanda tangan indeks, sehingga paket pengganti tetap terpasang ke dalam sistem.
Canonical menetapkan skor tingkat keparahan 7.7 High di bawah standar penilaian CVSS 4.0 untuk celah ini, sementara pengelola APT Julian Andres Klode menilai statusnya kritis saat merilis pengumuman keamanan APT-2026-11-01 pada 4 November 2026.
Baca Juga: Kerentanan PAN-OS GlobalProtect Dieksploitasi Aktif, Ancam Akses VPN
Secara teknis, eksploitasi terhadap kerentanan APT CVE-2026-109518 membutuhkan prasyarat konfigurasi pengulangan unduhan atau Acquire::Retries dengan nilai selain nol. Pengaturan tersebut telah aktif secara bawaan dengan nilai 3 sejak APT versi 2.3.2, yang membuat instalasi default Debian 12, Debian 13, serta Ubuntu 22.04 dan rilis yang lebih baru langsung terpapar risiko.
Sebaliknya, sistem operasi lawas seperti Ubuntu 20.04 dan Debian 11 yang telah melewati masa dukungan LTS pada 31 Agustus 2026 memiliki nilai bawaan 0, sehingga hanya berisiko jika administrator mengaktifkan fungsi pengulangan unduhan tersebut.
Celah ini pertama kali dilaporkan oleh Max Justicz, peneliti yang sebelumnya juga mengungkap kerentanan pengalihan APT CVE-2019-3462 pada tahun 2019. Hingga 5 November 2026, katalog Known Exploited Vulnerabilities milik CISA mencatat belum ada laporan eksploitasi aktif di lapangan maupun ketersediaan bukti konsep serangan yang beredar secara umum.
Baca Juga: Dua Celah Kritis Inti PHP Ditemukan, Versi 5.4 hingga 8.5.11 Rentan RCE
Pembaruan perbaikan telah diluncurkan secara bertahap oleh masing-masing pengelola distribusi.
Debian merilis perbaikan melalui pengumuman DSA-6607-1 untuk Debian 13 dengan paket apt 3.0.4 dan DLA-4880-1 untuk Debian 12 dengan versi 2.6.2, sedangkan Canonical menerbitkan buletin USN-8996-1 pada 4 November 2026 yang mencakup versi 2.4.15ubuntu0.1 untuk Ubuntu 22.04 dan versi 2.8.4ubuntu0.1 untuk Ubuntu 24.04.
Pembaruan pada commit 22d0b1f1 di branch apt 3.0.y bekerja dengan membuka setiap berkas target secara eksklusif, menghapus tautan berkas lama, dan menulis ulang berkas baru saat proses unduhan dilanjutkan.
Baca Juga: ReVault: Malware Firmware yang Tetap Aktif Meski Windows Dihapus, Ancaman Serius untuk Laptop
Distribusi lain yang mengandalkan APT seperti Kali Linux, Linux Mint, Pop!_OS, Raspberry Pi OS, Proxmox VE, dan Armbian turut mewarisi risiko dari kerentanan APT CVE-2026-109518 jika belum menyematkan pembaruan. Para administrator sistem dan pengelola pipeline container Docker disarankan segera memperbarui paket apt di setiap host serta mengalihkan sumber repositori ke protokol HTTPS guna mencegah manipulasi jaringan.
Tingkat keparahan akses root pada sistem operasi berbasis Linux memberikan kendali penuh tanpa batas terhadap seluruh komponen perangkat lunak dan perangkat keras. Penyerang yang berhasil menyusupkan paket berbahaya berpotensi memodifikasi konfigurasi inti, membaca data sensitif, hingga menanamkan kode berbahaya permanen yang sulit terdeteksi oleh pemindai keamanan standar.
Mekanisme penanganan berkas secara eksklusif yang dihadirkan pada perbaikan sistem bertujuan meniadakan celah modifikasi di ruang penyimpanan sementara sebelum proses instalasi benar-benar dieksekusi.
Penerapan enkripsi jaringan pada jalur pengambilan paket berfungsi menutup celah inspeksi data oleh pihak ketiga di jaringan perantara. Langkah pencegahan tersebut menjadi sangat krusial bagi infrastruktur komputasi awan dan lingkungan container Docker yang menjalankan skrip otomatisasi tanpa pengawasan manual.
Pengamanan lalu lintas data memastikan setiap paket yang diunduh tetap identik dengan repositori resmi, sehingga integritas sistem operasi dan keandalan operasional server tetap terjaga secara konsisten.

Leave a Comment